Masinis trūkstamų pagrindinių paveikslėlių priskyrimas „WordPress“ sistemoje
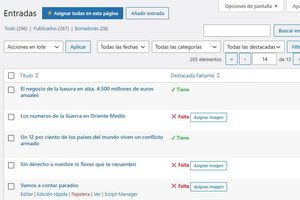
Prieš keletą dienų baigiau seniai užstrigusią užduotį, kurią reikėjo atlikti, bet kurią atidėliojau amžinybę.Atkūriau visastrūkstamas pagrindines nuotraukas ir pridėjau trūkstamus alternatyvius tekstus prie nuotraukų. Taip pat baigiau rašyti visus trūkstamus metaprašymus. Iš viso, naudodamas tris savo pačio sukurtus vienkartinius kodų fragmentus, pridėjau arba redagavau daugiau nei 15 000 įrašų. Šiandien čia dalinuosi kodų ... Skaityti daugiau
Jūsų naršyklė tampa jūsų "WordPress

mi.WordPress.net

"WordPress" pristatė my.WordPress.net. my.WordPress.net tikslas - beveik iki nulio sumažinti kliūtis, trukdančias pradėti naudotis "WordPress". Tai greitas, neįpareigojantis būdas tyrinėti, mokytis ir kurti, nesvarbu, ar tai būtų ilgalaikis asmeninis projektas, ar kažkas, ką galiausiai norėsite paskelbti kitur. Jie pristato ją kaip atnaujintąpenkių minučių diegimo į naršyklę orientuotoje svetainėje dvasią. Įdiegimas toks pat paprastas, ... Skaityti daugiau

"Advanced Database Cleaner Premium 4.0", galingas atnaujinimas

Advanced Database Cleaner Premium 4.0, actualización potente

"Advanced database Cleaner " yra galbūt geriausias duomenų bazių optimizavimo įskiepis tiems vartotojams, kurie nedrįsta arba dar nežino, kaip tai padaryti rankiniu būdu valymui ir optimizavimui, ir tai yra vienas iš tų nedaugelio, kad aš neturiu jokių skrupulų peržiūrėti savo mokamą versiją, nes aš padariau savo primityvią versiją atgal į 2021. 2025 m. ... Skaityti daugiau

Greičio auditorius: sužinokite, kas stabdo jūsų "WordPress

Speed Auditor: descubre lo que frena tu WordPress - Captura 7

Kai kurie "WordPress" svetainių administratoriai yra apsėsti "PageSpeed Insights" arba "GTmetrix". Mano ir daugelio kitų, kurie apie tai išmano daug daugiau, patarimas yra toks, kad neturėtumėte suteikti šiems rodikliams daugiau svarbos, nei jie turi. Jei suvokiamas įkėlimo greitis yra geras, nebūtina viską pateikti "žaliai". Daugeliu atvejų tai netgi duoda priešingą rezultatą, nes galite ... Skaityti daugiau

Keturi milijonai "WordPress" instaliacijų kelia pavojų dėl "Really Simple Security" įskiepio pažeidžiamumo

Cuatro millones de instalaciones de WordPress en riesgo por una vulnerabilidad del plugin Really Simple Security

Bent 4 000 000 000 puslapių, sukurtų naudojant "WordPress" ir naudojančių nemokamą arba mokamą " Really Simple Security"(anksčiau - "Really Simple SSL") versiją, buvo paveikta kritinės autentifikavimo apėjimo spragos. Visa išsami informacija pateikiama šiame István Márton straipsnyje " Wordfence" tinklaraštyje. Įskiepio 9.1.2 versijoje jau visiškai ištaisytą pažeidžiamumą aptiko "Wordfence", kuri teigia, kad tai ... Skaityti daugiau