Масове призначення відсутніх зображень для публікацій у WordPress
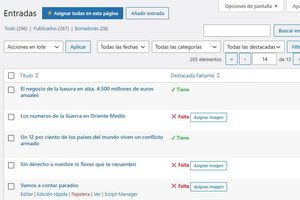
Кілька днів тому я завершив давно назріле завдання, яке потрібно було виконати, але я відкладав його вже дуже давно. Явідновив усівідсутні зображення-ілюстрації та додав до них весь відсутній альтернативний текст. Також я дописав усі відсутні метаописи. Загалом я додав або відредагував понад 15 000 записів , використовуючи три власні одноразові фрагменти коду. Сьогодні ... Читати далі
Ваш браузер стає вашим WordPress

mi.WordPress.net

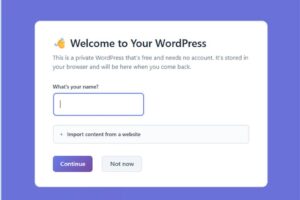
WordPress представив my.WordPress.net. my.WordPress.net має на меті звести бар'єри для початку роботи з WordPress майже до нуля. Він пропонує швидкий, не зобов'язуючий спосіб досліджувати, вчитися і створювати, незалежно від того, чи це довгостроковий особистий проект, чи щось, що ви з часом захочете опублікувати деінде. Вони представляють його як оновлення духуп'ятихвилинної інсталяції для веб-сайту, ... Читати далі

Advanced Database Cleaner Premium 4.0, потужне оновлення

Advanced Database Cleaner Premium 4.0, actualización potente

Advanced database Cleaner, можливо, найкращий плагін для оптимізації баз даних для тих користувачів, які не наважуються або ще не знають, як це робити вручну для очищення та оптимізації, і це один з тих небагатьох, який я без жодних сумнівів розглядаю в його платній версії, як я робив це в його примітивній версії ще ... Читати далі

Аудитор швидкості: дізнайтеся, що стримує ваш WordPress

Speed Auditor: descubre lo que frena tu WordPress - Captura 7

Деякі адміністратори сайтів на WordPress одержимі PageSpeed Insights або GTmetrix. Моя порада, як і порада багатьох інших, хто знає про це набагато більше, полягає в тому, що не варто надавати цим метрикам більшого значення, ніж вони мають. Якщо швидкість завантаження хороша, не обов'язково робити все "зеленим". У багатьох випадках це навіть контрпродуктивно, тому ... Читати далі

Чотири мільйони установок WordPress під загрозою через уразливість в плагіні Really Simple Security

Cuatro millones de instalaciones de WordPress en riesgo por una vulnerabilidad del plugin Really Simple Security

Щонайменше 4 000 000 сторінок, створених на WordPress з використанням безкоштовної або платної версії Really Simple Security(раніше Really Simple SSL), були уражені критичною уразливістю обходу автентифікації. Всі подробиці у статті Іштвана Мартона на блозі Wordfence. Уразливість, яка вже повністю виправлена у версії 9.1.2 плагіна, була виявлена компанією Wordfence, яка стверджує, що це одна ... Читати далі